MUJI Nhật Bản thừa nhận không che, không xóa 1,09 triệu số thẻ tín dụng suốt 5 năm, Chủ tịch cúi đầu xin lỗi
Vụ rò rỉ dữ liệu khách hàng tại MUJI, thương hiệu bán lẻ nổi tiếng của Nhật Bản, tiếp tục gây chú ý khi công ty vận hành thừa nhận đã lưu trữ nguyên vẹn khoảng 1,09 triệu số thẻ tín dụng trong suốt 5 năm, dù đáng lẽ phải xóa dữ liệu cũ từ năm 2021. Đáng chú ý, khoảng 345.000 thẻ trong số này vẫn đang có hiệu lực.

Cửa hàng Muji (Ảnh: artapartment/ Shutterstock)
Bạn đang sao chép nội dung của Trí Thức VN. Nếu là cá nhân sử dụng, vui lòng ghi rõ nguồn trithucvn2.net. Nếu là website, kênh truyền thông, vui lòng chỉ sử dụng nội dung khi có sự cho phép của Trí Thức VN.
Ngày 12/11, Ryohin Keikaku, công ty vận hành chuỗi bán lẻ MUJI tại Nhật Bản, tổ chức họp báo để thông tin về hàng loạt sự cố rò rỉ dữ liệu khách hàng sau các cuộc tấn công mạng.
Mở đầu buổi họp, Chủ tịch kiêm Giám đốc điều hành Satoshi Shimizu cúi đầu khoảng 8 giây để gửi lời xin lỗi tới những khách hàng có thể bị ảnh hưởng.
"Chúng tôi đã xảy ra sự cố có khả năng làm rò rỉ thông tin khách hàng do bị truy cập trái phép từ bên ngoài. Thành thật xin lỗi", ông Shimizu phát biểu.
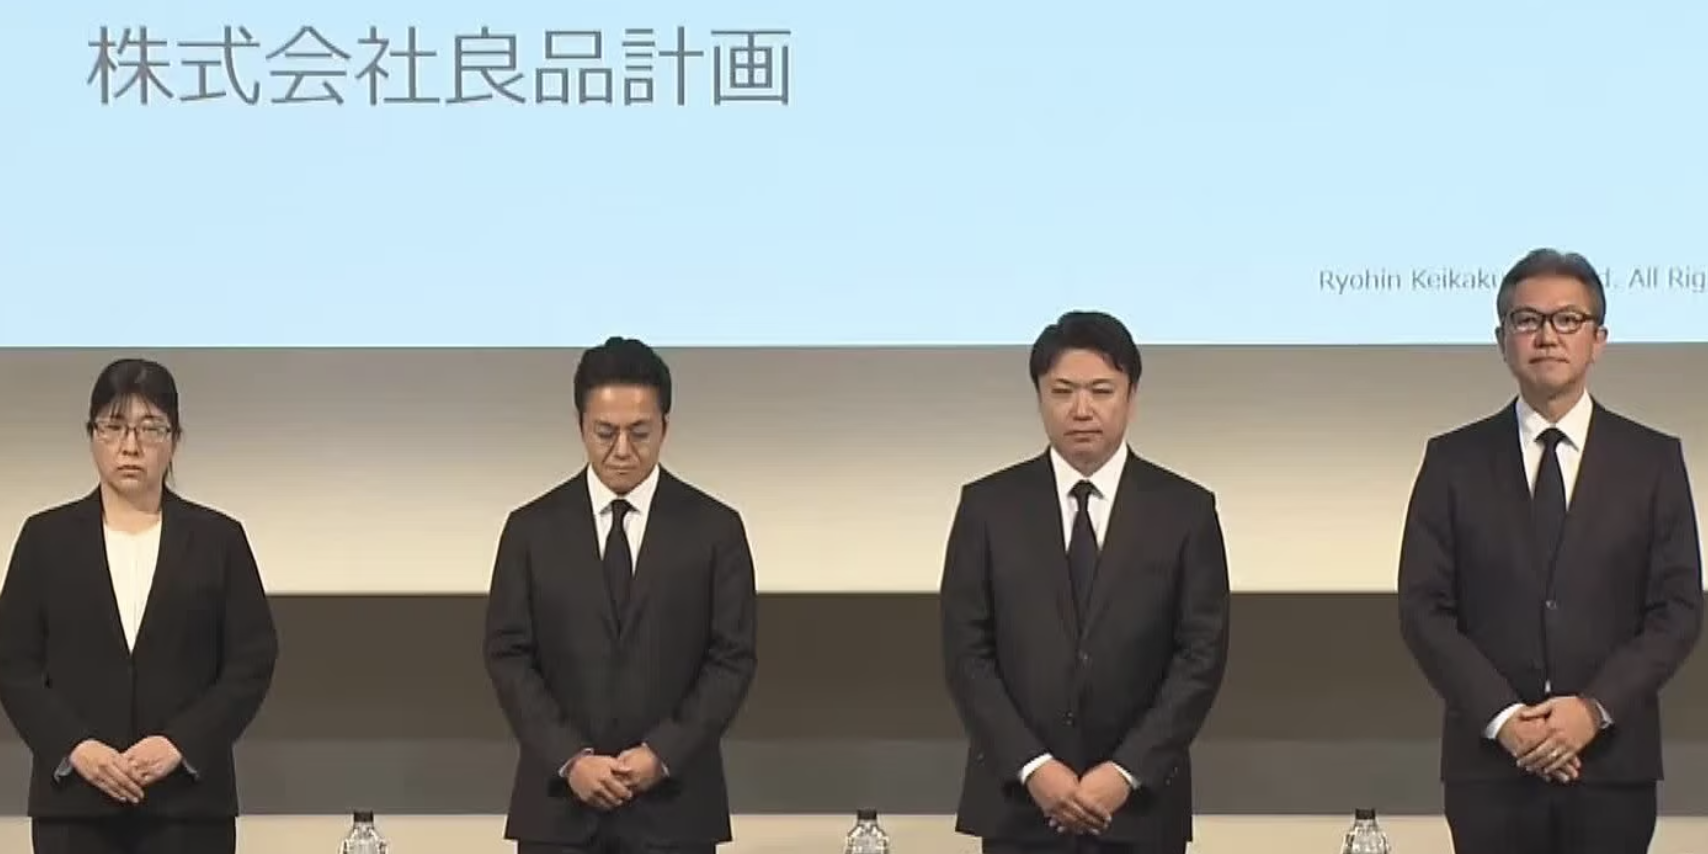
Ảnh: FNN
Tại buổi họp báo, vấn đề khiến dư luận đặc biệt quan tâm là việc doanh nghiệp vẫn lưu giữ đầy đủ số thẻ tín dụng của khách hàng trong nhiều năm, không che các chữ số theo phương thức bảo mật thông thường.
Theo kết quả điều tra mới nhất được Ryohin Keikaku công bố, khoảng 1,09 triệu dữ liệu hội viên thẻ tín dụng MUJI Card có nguy cơ bị truy cập trái phép. Trong số này, khoảng 345.000 thẻ vẫn còn hiệu lực, số còn lại đã hết hạn hoặc chấm dứt hợp đồng.
Đáng chú ý, dữ liệu bị ảnh hưởng có đầy đủ số thẻ, mã hội viên và ngày tháng năm sinh. Tuy nhiên, thông tin không bao gồm họ tên chủ thẻ, ngày hết hạn hoặc mã bảo mật CVV.
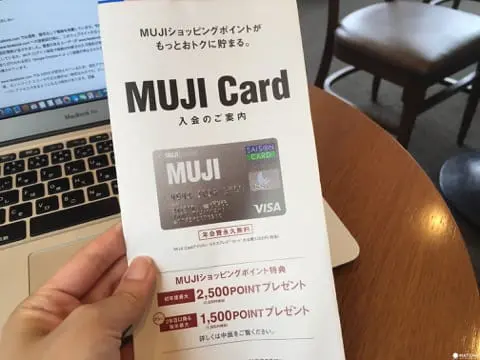
MUJI Card là thẻ tín dụng do Credit Saison, một công ty phát hành thẻ tại Nhật Bản, cung cấp. Những dữ liệu bị ảnh hưởng chủ yếu thuộc về các hội viên mở thẻ trước tháng 7/2021.
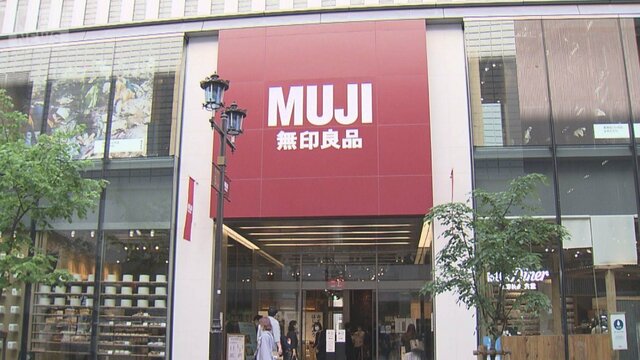
Ảnh: Asahi news
Vì sao MUJI lưu giữ nguyên vẹn số thẻ tín dụng suốt 5 năm?
Trước những chất vấn về quy trình bảo mật, đại diện Ryohin Keikaku thừa nhận việc dữ liệu thẻ tín dụng vẫn được lưu trữ ở dạng đầy đủ, không che số là vấn đề nghiêm trọng trong sự cố lần này.
Ông Takahiro Miyazawa, một lãnh đạo của công ty, cho biết MUJI từng sử dụng số thẻ tín dụng để nhận diện khách hàng và phục vụ các chương trình ưu đãi, tích lũy điểm dành riêng cho hội viên MUJI Card.
Tuy nhiên, từ tháng 7/2021, doanh nghiệp đã tiến hành thay đổi hệ thống và chuyển sang phương thức lưu trữ số thẻ được che một phần. Theo kế hoạch, những dữ liệu thẻ cũ đáng lẽ phải được xóa bỏ sau khi hệ thống mới được triển khai.
Dù vậy, việc xóa dữ liệu đã không được thực hiện như yêu cầu. Hệ quả là thông tin thẻ tín dụng được lưu giữ từ trước tháng 7/2021 vẫn tồn tại trong hệ thống suốt nhiều năm và có nguy cơ bị truy cập khi xảy ra sự cố an ninh mạng.
Theo Ryohin Keikaku, công ty không lưu giữ ngày hết hạn và mã bảo mật CVV trong phần dữ liệu bị ảnh hưởng.
Đối với những khách hàng có thẻ nằm trong diện nguy cơ, Credit Saison đã tăng cường theo dõi các giao dịch bất thường nhằm phát hiện và ngăn chặn hành vi sử dụng thẻ trái phép. Chủ thẻ có thể đề nghị cấp thẻ mới nếu lo ngại thông tin bị lộ.
Ryohin Keikaku cũng cho biết sẽ chịu toàn bộ chi phí phát hành lại thẻ MUJI Card cho khách hàng bị ảnh hưởng. Doanh nghiệp cam kết xem xét trách nhiệm bồi thường nếu thiệt hại thực tế của khách hàng được xác định.
Hàng chục triệu dữ liệu khách hàng có nguy cơ bị lộ
Không chỉ dừng lại ở thông tin thẻ tín dụng, phạm vi sự cố rò rỉ dữ liệu tại MUJI còn mở rộng sang hàng chục triệu bản ghi thông tin khách hàng.
Trước đó, ngày 30/10, Ryohin Keikaku thông báo ứng dụng MUJI App có thể đã bị truy cập trái phép, khiến tối đa khoảng 27,26 triệu bản ghi khách hàng có nguy cơ bị lộ. Thời điểm công bố ban đầu, công ty cho biết các dữ liệu liên quan gồm địa chỉ email, ngày tháng năm sinh và giới tính, đồng thời khẳng định thông tin thẻ tín dụng không bị ảnh hưởng.
Tuy nhiên, quá trình điều tra sâu hơn cho thấy phạm vi dữ liệu có thể bị truy cập rộng hơn nhận định ban đầu. Nhóm khách hàng chịu ảnh hưởng không chỉ gồm người sử dụng ứng dụng MUJI App mà còn có cả những người đăng ký thành viên tại cửa hàng trực tuyến chính thức của thương hiệu nhưng không cài ứng dụng.
Ngoài email, ngày sinh và giới tính, dữ liệu còn có mã hội viên. Đáng chú ý, khoảng 520.000 bản ghi chứa cả họ tên, địa chỉ và số điện thoại của khách hàng. Điều này đồng nghĩa một bộ phận người dùng có nguy cơ bị lộ nhiều thông tin nhận dạng cá nhân hơn.
Bên cạnh đó, khoảng 120 người từng nhập thông tin thẻ tín dụng trên MUJI App hoặc cửa hàng trực tuyến chính thức cũng có thể bị ảnh hưởng. Phần dữ liệu liên quan gồm 6 chữ số đầu, 2 chữ số cuối của thẻ cùng họ tên chủ thẻ.
Đến ngày 9/11, công ty tiếp tục xác nhận một sự cố khác liên quan đến hình thức tấn công nhồi thông tin xác thực (credential stuffing). Với phương thức này, tin tặc sử dụng các cặp tên đăng nhập và mật khẩu thu thập từ những nguồn khác để thử truy cập vào hệ thống MUJI.
Nếu người dùng sử dụng chung mật khẩu trên nhiều nền tảng, tài khoản có thể đứng trước nguy cơ bị chiếm quyền kiểm soát. Sự cố này khiến khoảng 270.000 bản ghi thông tin khách hàng khác có nguy cơ bị rò rỉ.
Như vậy, vụ việc không chỉ liên quan đến dữ liệu thẻ tín dụng mà còn bao gồm nhiều nhóm thông tin cá nhân được lưu trữ trong hệ thống của MUJI.
MUJI khuyến cáo khách hàng kiểm tra giao dịch, cửa hàng trực tuyến tạm dừng hoạt động
Trước nguy cơ thông tin cá nhân bị khai thác, Ryohin Keikaku cho biết sẽ lần lượt thông báo đến những khách hàng có khả năng bị ảnh hưởng thông qua email hoặc thư gửi qua đường bưu điện.
Doanh nghiệp khuyến cáo chủ thẻ kiểm tra các giao dịch gần đây. Nếu phát hiện khoản tiền bị trừ không rõ nguyên nhân hoặc giao dịch không phải do mình thực hiện, khách hàng cần liên hệ ngay với ngân hàng phát hành thẻ để xác minh và có biện pháp xử lý.
Theo thông tin công ty công bố, tính đến ngày 4/11, chưa phát hiện dữ liệu liên quan bị đưa lên dark web hoặc các kênh mua bán trái phép khác. Doanh nghiệp cũng chưa xác nhận thiệt hại thực tế phát sinh từ việc thông tin cá nhân bị lạm dụng.
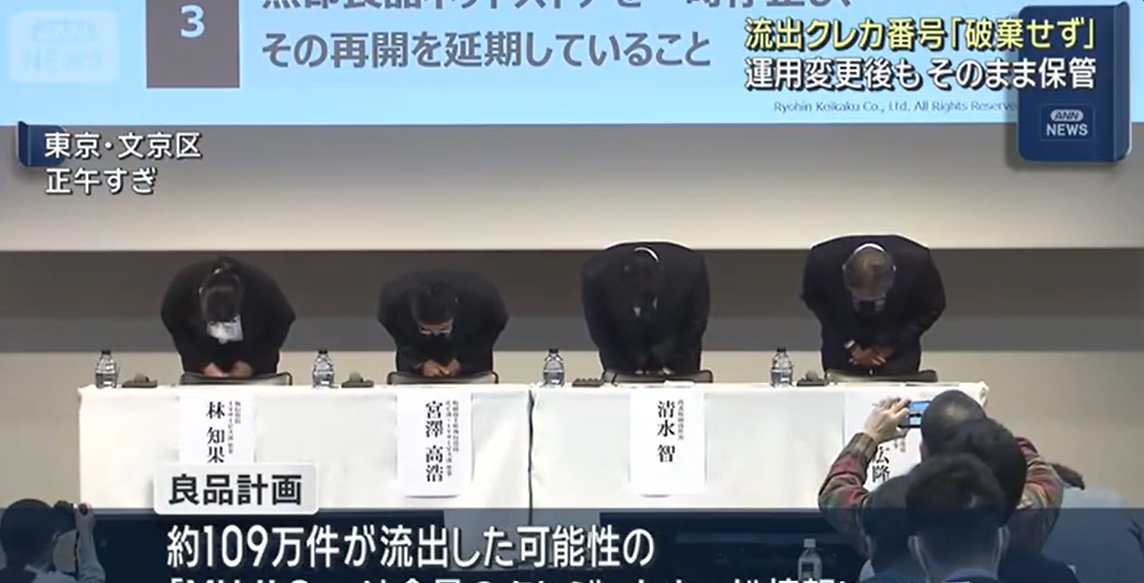
Tại cuộc họp báo ngày 12/11, Chủ tịch Satoshi Shimizu còn được hỏi về quyết định tiếp tục duy trì hoạt động bán hàng trực tuyến sau khi phát hiện sự cố rò rỉ dữ liệu.
Ông cho biết vào thời điểm đó, ban lãnh đạo nhận định hệ thống chỉ phải đối mặt với một cuộc tấn công đơn lẻ, do đó cho rằng có thể khoanh vùng và xử lý khu vực bị ảnh hưởng mà không cần dừng toàn bộ hoạt động kinh doanh.
Tuy nhiên, nhìn lại sự việc, người đứng đầu Ryohin Keikaku thừa nhận doanh nghiệp đáng lẽ phải hành động sớm hơn.
Hiện hoạt động bán hàng trên MUJI Online Store đã tạm dừng và chưa có thời điểm mở cửa trở lại. Nếu dịch vụ được khôi phục, công ty sẽ yêu cầu các thành viên thay đổi mật khẩu nhằm tăng cường bảo vệ tài khoản.
Ryohin Keikaku cho biết sẽ tiếp tục điều tra nguyên nhân các cuộc tấn công, xác định phạm vi dữ liệu bị ảnh hưởng và triển khai các biện pháp nhằm ngăn sự cố tương tự tái diễn.
Tác giả: Thu Hiền
Theo Tạp chí Sở hữu Trí tuệ và Sáng tạo (Đăng 13/11/2026 | 09:21)